Claudeが乗っ取られた?勝手に利用上限になる原因と対策
2026年8月26日(水) 21時00分
Claudeが勝手に使用され、短時間で利用上限に達するというポストを最近見つけた。
乗っ取りの可能性だけでなくClaudeCodeの自動再開機能との関連や、ChatGPTでも考えられる不正アクセス、自分が気をつけたいアカウント管理についてまとめる。
Xを見ていると、Claudeが乗っ取られたという気になるポストを見つけた。
内容としては、Claudeの利用可能なセッションが始まると勝手に使用され続け、約15分で上限に達してしまうというものだった。それが先週末から繰り返されてClaudeをまともに利用できず、最終的には強制ログアウトで切り抜けたとのこと。
これだけを見ると誰かにアカウントを使われているようにも見える。ただ調べてみると、必ずしも乗っ取りとは限らない可能性があることも分かった。
ClaudeCodeに自動再開機能が追加されていた
気になったのがClaudeCodeの最近のアップデートだ。
ClaudeCodeでは利用上限に達して処理が停止した場合、利用上限がリセットされるとセッションを自動的に続行する機能が追加されている。
ClaudeCode v2.1.234では、claude.aiの利用上限がリセットされた際にセッションを自動継続する機能が追加された。Anthropic公式の変更履歴にも記載されており、設定から無効化できるようだ。

つまりClaudeCodeで何かを実行したまま利用上限に達すると、上限が解除されたあと自分で操作していなくても処理が再開する可能性がある。
そのため「利用可能になった途端にClaudeが勝手に使用され始める」という現象だけなら、第三者による乗っ取りではなくClaudeCode側の自動継続が関係している可能性もある。
今回のポストが実際にこれだったのかは分からない。
ちなみに一斉にタスク処理が動き出したことについて、返信で触れているポストも見かけた。
乗っ取りの可能性も否定できない
Claudeのアカウントが不正利用される可能性がないわけではない。
Claudeでは現在ログインしているデバイスやブラウザを「アクティブセッション」から確認できる。
デバイスやブラウザ、最後に利用された時刻などを確認し、見覚えのないセッションを終了することも可能だ。
またClaudeではすべてのデバイスからログアウトする機能も用意されている。不正アクセスが疑われる場合には有効な対処方法になる。ClaudeCodeについても認証トークンを削除してログアウトできる。
今回の投稿者も強制ログアウトによって状況を切り抜けたとしているため、実際に何らかのセッションが動いていた可能性はある。
ただ強制ログアウトによってClaudeCode側の認証まで切れた結果、処理が止まった可能性も考えられる。
ログイン済みのセッションが盗まれる可能性
返信の中にはマルウェアによるAPI情報の盗用を心配するポストもあった。
この話で関係してくるのがInfostealerと呼ばれる情報窃取型のマルウェアだ。こうしたマルウェアでは保存されたパスワードだけではなく、ブラウザのCookieや認証情報などが狙われることがある。
特に気になるのがログイン済みのセッションを盗まれるケース。
通常であればパスワードに加えて2段階認証を設定しておけば、新しい端末から簡単にはログインできなくなる。ただすでにログイン済みであることを示す認証情報そのものを盗まれた場合は、単純なパスワード流出とは少し話が変わってくる。
不審なアクセスを感じた場合は、パスワードを変更するだけではなく既存のセッションを終了することも重要になるだろう。
「APIキーの流出」と「アカウント乗っ取り」は分けて考える
今回の話を調べていてもう一つ気になったのが、APIキーの流出とClaudeアカウントそのものの乗っ取りが混同されやすいことだ。
ClaudeのAPIキーが盗まれれば、第三者にClaude APIを利用される可能性がある。ただClaudeの通常サービスで利用しているアカウントのセッションが盗まれることとは別の問題になる。
利用量が勝手に増えている場合でも、APIが使われているのかClaudeCodeが動いているのか、それともアカウント自体へ不正アクセスされているのかで原因は変わる。
乗っ取りを疑うのであれば、どこで利用されているのかを確認する必要がありそう。
ChatGPTでも他人事ではない
この話を見て思ったのが、Claudeだけ気をつければいい話ではない。
自分はChatGPTをかなり利用しているので、むしろこちらのアカウントについて考えておきたい。
ChatGPTにも「アクティブセッション」が用意されており、現在ログインしているブラウザやログインした日時などを確認できる。見覚えのないセッションは個別にログアウトでき、すべてのセッションをまとめて終了することも可能だ。
OpenAIも不正利用が疑われる場合には、パスワード変更やアクティブセッションの確認、全セッションからのログアウトなどを案内している。
2段階認証を有効にしていても、すでにログインしているセッションがそのまま残る場合がある。OpenAIもMFAを有効にしただけでは既存のセッションから自動的にログアウトされないと説明している。
不審な挙動があったときは「2段階認証を設定しているから大丈夫」と考えず、セッションそのものを確認したほうがよさそうだ。
アカウント管理には気をつけたい
AIサービスは以前より自分の生活に入り込んでいる。
ChatGPTには過去のチャットや自分が入力した情報も残っているため、単純にサービスを勝手に使われるだけの問題ではない。
今回のClaudeのポストが本当に乗っ取りだったのか、自動再開機能によるものだったのかは分からない。ただどちらだったとしても、自分が普段利用しているサービスのログイン状態を確認するきっかけにはなった。
自分は昔、Googleアカウントを乗っ取りされる寸前までいったことがある。その時は2段階認証のおかけで阻止できたが、かなり震えていたのを覚えてる。
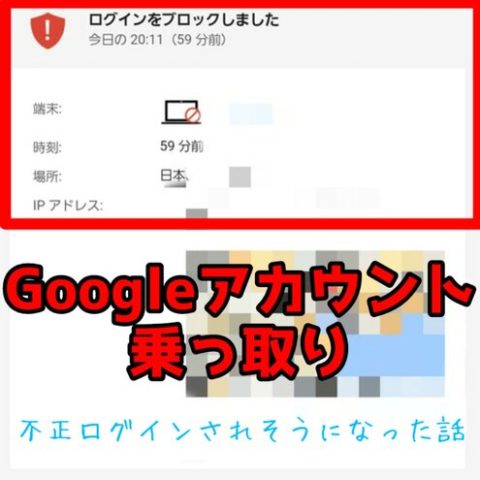
見覚えのないセッションがないか確認し、2段階認証を利用する。怪しい挙動があればパスワード変更だけで終わらせず、すべてのセッションからログアウトする。
特にChatGPTのように日常的に使っているサービスほど「普段使えているから大丈夫」と思ってしまいがちだ。
何か起きてから慌てるより、自分もアカウントを守るために確認できるところは定期的に見るようにしたい。
このポストがきっかけで、認証アプリを使わないとログインできないようにした。みんなもセキュリティ対策をいま一度見直そう。

この記事にコメントする
カテゴリー
最近の記事一覧
 【ChatGPT】会話の一番下から上へスワイプすると新規チャットへ移動できるようになった
 予定がない休日をどう過ごすか|時間で縛らない自分なりの考え方
 【Wi-Fiルーター】LANとINTERNET端子を間違えていた|半年以上使って気づいたこと
 【Googleサーチコンソール】サイトマップの最終読み込み日時が更新されない
 【Instagram】ストーリーを開くと一瞬で閉じる不具合|同じ症状のユーザーはいる?
 【Samsung Notes】貼り付けの改悪が改善されていた|「書式に合わせて貼り付け」が便利
 【GPT-6 Astra】Plusへの提供が確定|OpenAI公式などが相次いで発表
- 【ChatGPT】タスク追加時に「limit of 5 active tasks」エラーで作成できない
 【Grok】データセンター障害の影響で一部機能が利用できない不具合
- OpenAIがGPT-6 Astraを発表!次世代ChatGPTは何が変わったのか
- 【ChatGPT】『リクエストに問題があります』エラー発生|大規模障害でチャットを送信できない状態に
 風邪をひいた。喉の痛みと咳が強くなってきた
 【ChatGPT】「追加の安全性チェック」とは?この現象を調べてみた
 ガソリンスタンドで車の向きが逆だと給油できない?Xで話題になったポストについて
 【X(Twitter)】アカウント乗っ取り被害の報告相次ぐ| 「誤って通報した」詐欺DMに注意
登録ユーザーの方はこちらからログイン▼ 名前が自動設定され、画像認証が不要になります
ユーザー登録がおすすめ!
コメントが同じユーザーの投稿として関連付けられ、継続してコメントしやすくなります。
データに関するポリシー
ご登録いただくメールアドレスは、本人確認やパスワードの再設定のみに使用され、利用者の事前の同意を得ずに目的以外でこれを利用することはありません。また、個人情報を他の業者等に提供することもありません。
個人情報はホームページシステムのデータベースに保存されますが、当サイト(ライフログメモ)の運営者に対してメールアドレスは伏せられるため、運営者がメールアドレスを取得することはできません。
警察への捜査協力や裁判所からの情報開示要求の際には情報開示を行う場合がございます。